Procesos claros y herramientas integradas conforme al CRA

El reto
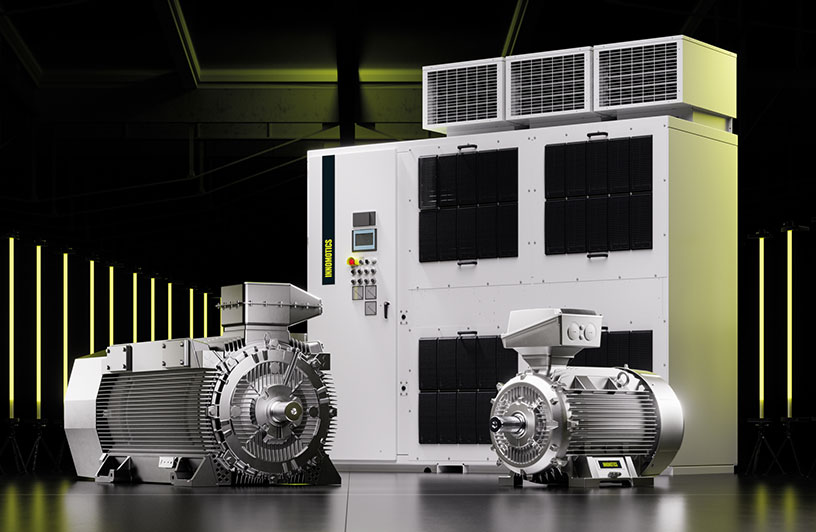
Innomotics desarrolla sistemas de accionamiento eléctrico y grandes motores con ciclos de vida de producto muy largos. Con el creciente número de componentes de software, gestionar de forma fiable esos componentes y sus posibles vulnerabilidades resultaba cada vez más laborioso. Al mismo tiempo, la norma IEC 62443 y el Cyber Resilience Act imponen requisitos exigentes en materia de seguridad de producto y cumplimiento normativo. Por ello, Innomotics necesitaba un enfoque unificado y escalable con responsabilidades claras, así como una herramienta que respalde este proceso de forma fiable.
Innomotics GmbH
Innomotics GmbH es un proveedor global de sistemas de accionamiento eléctrico y grandes motores. Sus soluciones se utilizan en aplicaciones industriales esenciales, donde la fiabilidad, los ciclos de vida prolongados y la ciberseguridad son decisivos.
Cómo hemos ayudado
Junto con Innomotics, XITASO analizó los procesos existentes y desarrolló a partir de ellos un enfoque práctico para la gestión de vulnerabilidades. La consultoría y la implementación técnica fueron de la mano. XITASO implantó OWASP Dependency-Track para centralizar los SBOM y la información sobre vulnerabilidades. Gracias a la integración con Jira y con los procesos de desarrollo existentes, la solución se incorpora a los flujos de trabajo ya establecidos. Paralelamente, XITASO simplificó los procesos para el tratamiento de vulnerabilidades y precisó responsabilidades y criterios de priorización. Así surgió una gestión de vulnerabilidades que genera transparencia, reduce el esfuerzo manual y puede escalarse a otros productos.
Tecnologías y métodos
OWASP Dependency-Track
SBOM & vulnerabilidades
Jira & CI/CD
Asesoramiento de procesos
IEC 62443-4-1
Cyber Resilience Act
«La decisión de trabajar con XITASO fue totalmente acertada. Desde el principio hicieron las preguntas adecuadas, cuestionaron nuestras hipótesis y nos hicieron avanzar de verdad, siempre con un entusiasmo evidente por el trabajo conjunto.»
Sebastian Möbius
Global Key Expert Cybersecurity
Innomotics
Otros proyectos
¿Le interesa un proyecto, un servicio o tiene alguna otra pregunta?
Michael Buchenberg
Tel. +49 821 885 882-888
michael.buchenberg@xitaso.com